正值国家网络安全宣传周,支付行业的资金安全防护再次成为焦点。在各类网络威胁中,钓鱼攻击(Phishing)已连续多年位居榜首,据权威数据统计,钓鱼攻击引发的数据泄露事件占比高达36%,远超恶意软件(28%)和DDoS攻击(20%),成为威胁用户资金安全的“头号杀手”。
钓鱼攻击的常见套路
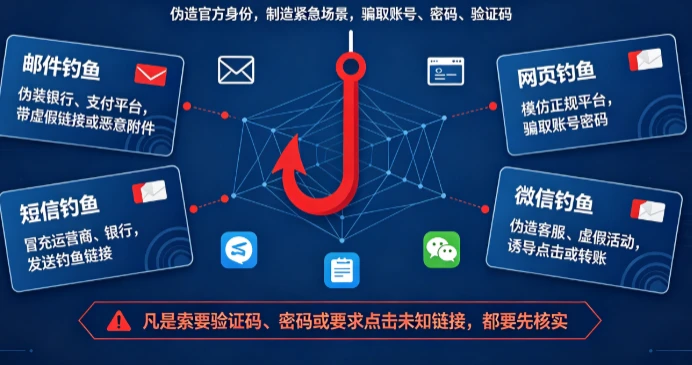
攻击者通常通过伪造官方身份、制造紧急场景等手段,诱导受害者泄露账号、密码、验证码等敏感信息,一旦中招,单笔损失可达数百万元。目前常见的钓鱼形式主要有四种:
- 邮件钓鱼:伪装成银行、支付平台的官方邮件,附带虚假链接或恶意附件
- 网页钓鱼:搭建模仿正规平台的虚假网站,骗取用户输入账号密码
- 短信钓鱼:冒充运营商、银行发送含钓鱼链接的诈骗短信
- 微信钓鱼:通过伪造客服账号、虚假活动诱导用户点击链接或转账
三条防范铁律守护资金安全
面对层出不穷的钓鱼手段,富友支付总结了三条核心防范准则:
- 启用多因素认证:为支付账号、关键系统开启短信验证码、生物识别或硬件密钥验证,即使密码泄露,也能有效阻断攻击者入侵
- 验证码绝不外泄:任何情况下都不要向他人透露验证码,尤其警惕伪装成客服、工作人员的诈骗电话
- 可疑即报形成闭环:收到可疑邮件、链接或文件时,第一时间报告IT安全团队,形成“报告-核查-预警”的安全防护闭环
一条陌生链接、一封伪装邮件、一个未知二维码,都可能藏着攻击者设下的“鱼钩”。富友支付温馨提醒您:陌生链接不点击、验证码不透露、可疑信息速上报,时刻紧绷安全弦,守护好自己的“钱袋子”。